作者:Errikos Andreakos,Marcura 旗下 MarTrust 首席商务官
日益加剧的担忧
根据《CYTUR 2026 年海事网络威胁白皮书》,2025 年海事网络攻击数量翻了一番。对于财务和合规团队而言,支付欺诈,尤其是商业电子邮件入侵(BEC),是这一更广泛趋势中最紧迫、最容易量化的财务风险。
按交易量调整后,针对海事组织的 BEC 和支付欺诈发生率是传统银行业的三至五倍。原因在于该行业的运作方式。
海事行业为何在结构上易受支付欺诈影响
航运业兼具高价值交易、分散式决策和有限的验证基础设施。即使供应商关系已建立多年,大多数运营商也缺乏手段确认今天与其通信的交易对手是否与最初完成准入审核的对象为同一方。
熟悉感会降低警惕。BEC 攻击正是利用了这一漏洞。

欺诈风险 = 暴露程度 × 验证漏洞 × 时间压力
大多数运营商会在供应商准入时进行筛查。漏洞则出现在此后,也就是银行信息在登记后、付款前发生变更时。与零售银行业不同,零售银行中数百美元的小额交易通常需要二次审批,而海事组织通常会在首次审核时就授权支付五位数金额。
法律和商业压力会进一步加剧风险。代理可能因未收到款项而扣留船舶,导致滞期费和连锁延误,其成本很快就会超过发票金额。航运公司会预先付款以避免运营中断。诈骗者深谙这一情况。一旦资金到账,追回的可能性就很低。
某船舶运营商收到一笔 85,000 美元的预付款请求。由于合规问题,银行信息已更新。为避免延误,款项在数小时内付出。两天后,真正的代理确认并未收到款项。船舶被扣留。总成本超过 250,000 美元。
攻击剖析
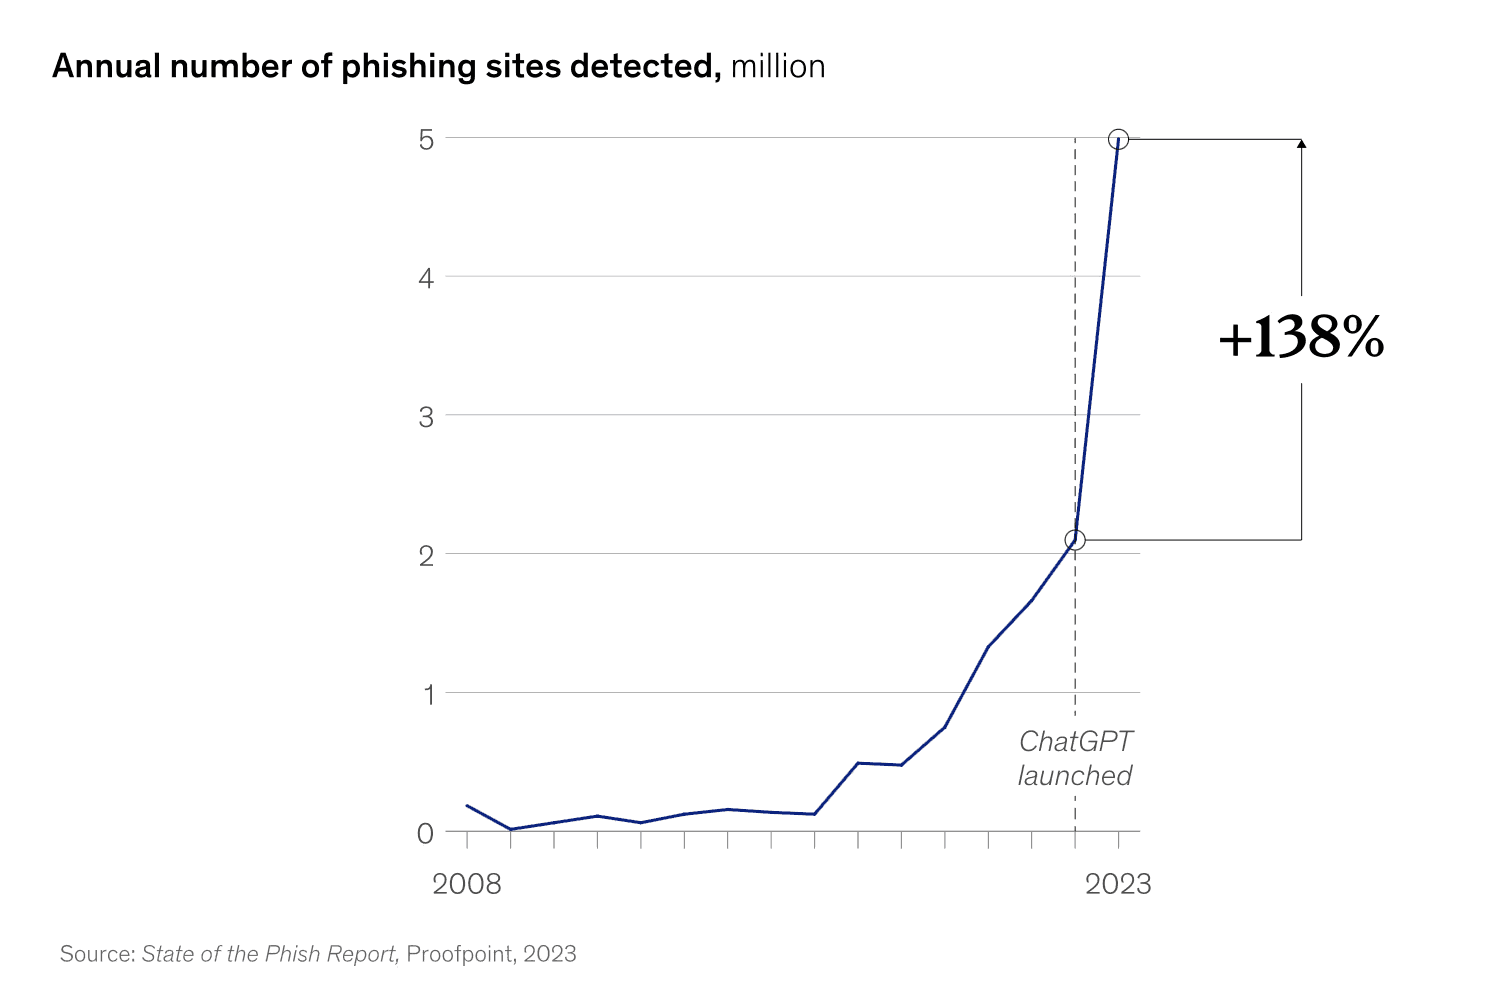
港口代理通常规模较小,使用普通电子邮件系统,因此是容易下手的目标。攻入一个账户并不需要高超技术。借助生成式工具,几分钟内就能克隆一个网站;从该域名发送一封令人信服的钓鱼邮件,往往就足以窃取登录凭据。
进入账户后,诈骗者会耐心等待。
一旦发出预付款请求,他们便会创建一个几乎完全相同的电子邮件地址,插入通信链路。其说辞听起来合情合理:临时银行业务问题、合规审查,或要求改汇款路径。
攻击者已经了解公司的付款限额,并据此调整请求金额。银行根据账号而非账户名称处理付款,因此信息不一致也可能不会被发现。
真正的代理跟进时,资金通常已流经多个账户和司法管辖区。追回资金的情况十分罕见。
尽管港口代理是最显而易见的攻击入口,但同样的漏洞也存在于整个供应商生态系统中,包括备件供应商、技术服务提供商和承包商。套路一致,结果也相同。
“商业电子邮件入侵利用的只有一个弱点:付款信息可以在不被察觉的情况下被篡改。Marcura Pay 通过构建封闭式支付网络,从架构层面解决这一问题。”
有效的控制措施应是什么样
没有任何反欺诈系统万无一失。模型从过去的行为中学习,攻击者则会不断调整策略。软件可以标记异常,但无法取代判断。完全取消人工核验的组织往往最容易受到攻击。
最重要的控制措施是银行账户变更管理。任何更改付款信息的请求都应立即中止处理。理由听起来多么合理都无关紧要。暂停付款,并致电供应商准入时登记的联系电话。只有相关人员通过口头确认后,才能继续处理。
第二项控制措施是在付款时验证银行账户。每笔交易都要核实收款账户是否与登记账户一致,以及自上次付款批次以来是否发生过变更。
Marcura 每年处理 170 亿美元的付款。九年来,这套组合措施已阻止约 150 起欺诈企图,为客户保护了约 1,000 万美元的资金。
这项控制措施可在现有支付基础设施中运行。更深层次的解决方案则完全位于其上游。
消除攻击面
商业电子邮件入侵利用的只有一个弱点:付款信息可以在不被察觉的情况下被篡改。Marcura Pay 通过构建封闭式支付网络,从架构层面解决这一问题。
每家供应商都会在Marcura 支付网络上获得一个专属账户。该账户即为收款目的地。付款在封闭的生态系统内流转,每笔交易的双方都已知、已验证且固定不变。
无需验证外部银行账户,无需更改账户信息,也不存在可引入替代账户的冒名攻击,因此欺诈风险大幅降低。
唯一剩下的问题是:海事运营商是否要继续设法管理已知的欺诈风险,还是从根本上消除这一风险链条中最大的漏洞。


埃里科斯·安德烈亚科斯
MarTrust 首席商务官